Operațiune internațională împotriva criminalității cibernetice, cu participarea Republicii Moldova. 235 de servere neutralizate și peste 6 milioane de date de autentificare furate, descoperite

O amplă operațiune internațională împotriva criminalității cibernetice, la care a participat și Republica Moldova, a dus la neutralizarea a sute de servere și domenii utilizate pentru atacuri informatice, furt de date și distribuirea programelor malițioase. În cadrul acțiunii „ENDGAME”, desfășurate în cooperare cu autoritățile din opt state și cu parteneri din sectorul privat, au fost identificate peste șase milioane de date de autentificare sustrase de la victime. Inclusiv pe teritoriul Republicii Moldova au fost descoperite șapte servere care făceau parte din infrastructura utilizată de infractorii cibernetici, anunță Inspectoratul Național de Investigații (INI).
La operațiunea „ENDGAME” au participat ofițerii Centrului pentru combaterea crimelor cibernetice al INI, alături de structurile de aplicare a legii din Bulgaria, Canada, Danemarca, Germania, Olanda, Polonia, Regatul Unit și Statele Unite ale Americii.
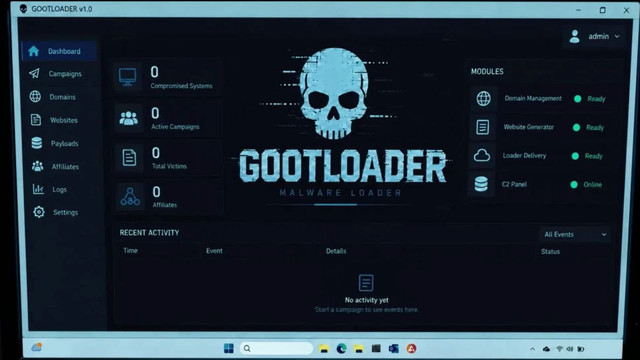
Acțiunile coordonate au vizat destructurarea infrastructurii informatice care susținea trei rețele majore de programe malițioase: Gootloader, CastleRAT și StealC.
În total, autoritățile au reușit să sechestreze sau să neutralizeze 235 de servere și 257 de domenii de internet. Acestea erau folosite pentru distribuirea programelor periculoase, facilitarea atacurilor de tip ransomware și furtul informațiilor confidențiale.
Operațiunea a afectat inclusiv serviciile de tip „cybercrime-as-a-service”, prin intermediul cărora infrastructura și instrumentele necesare atacurilor informatice sunt puse la dispoziția altor infractori.
Șapte servere ale infrastructurii infracționale, descoperite în Republica Moldova
În urma investigațiilor efectuate de ofițerii Centrului pentru combaterea crimelor cibernetice, pe teritoriul Republicii Moldova au fost identificate șapte servere care găzduiau componente ale infrastructurii utilizate de grupările infracționale.
Autoritățile au intervenit pentru a sista accesul la conținutul găzduit pe acestea și pentru a conserva datele informatice relevante pentru anchetă.
Probele au fost păstrate în condiții care să le asigure integritatea și să permită utilizarea lor în continuarea investigațiilor.
Trei rețele de malware, destructurate. Cum funcționau programele malițioase
Una dintre principalele ținte ale operațiunii a fost Gootloader, un program malițios utilizat pentru infectarea dispozitivelor prin intermediul unor documente juridice false, distribuite pe site-uri compromise, în special pe platforme WordPress.
După infectarea unui dispozitiv, programul putea facilita instalarea altor aplicații periculoase, inclusiv ransomware, utilizate pentru blocarea datelor și extorcarea victimelor.
În cadrul acțiunilor împotriva Gootloader au fost neutralizate 14 servere și 218 domenii, iar 681 de site-uri infectate au fost remediate.
O altă rețea vizată a fost CastleRAT, un troian de acces la distanță, identificat în 2025. Acesta permitea atacatorilor să preia controlul asupra dispozitivelor compromise, să execute comenzi și să acceseze neautorizat informații din sistemele informatice.
Operațiunea împotriva CastleRAT s-a soldat cu sechestrarea a 120 de servere și 39 de domenii.
În paralel, autoritățile au continuat acțiunile împotriva StealC, un program specializat în furtul informațiilor sensibile, inclusiv parole, date de autentificare și identități digitale.
Datele colectate de pe dispozitivele infectate puteau fi ulterior vândute sau utilizate în fraude informatice.
În cazul StealC, au fost neutralizate 102 servere, operațiunea reprezentând o continuare a intervențiilor inițiate în iunie 2026.
Peste șase milioane de date de autentificare furate, descoperite de anchetatori
Unul dintre rezultatele importante ale operațiunii este identificarea a peste șase milioane de date de autentificare, inclusiv nume de utilizator și parole, sustrase de la victime și stocate în infrastructura informatică sechestrată.
Autoritățile intenționează să integreze informațiile privind conturile compromise prin CastleRAT în mai multe platforme internaționale de alertare și verificare a breșelor de securitate.
Printre acestea se numără Have I Been Pwned, DIVD, CheckjeHack, NoMoreLeaks, Shadowserver și NL-NCSC.
Astfel, persoanele afectate vor putea verifica dacă informațiile lor de autentificare au fost expuse și vor putea lua măsuri pentru securizarea conturilor.
Peste 30 de parteneri internaționali, implicați în operațiunea „ENDGAME”
Acțiunea a reunit peste 30 de parteneri din sectorul public și privat și a beneficiat de sprijinul Centrului European de Combatere a Criminalității Informatice (EC3), din cadrul Europol.
Operațiunea „ENDGAME” reprezintă unul dintre cele mai ample eforturi internaționale de combatere a infrastructurilor utilizate pentru atacuri ransomware, furt de informații și alte forme de criminalitate cibernetică.
Prin neutralizarea serverelor și domeniilor folosite de infractori, autoritățile urmăresc să limiteze capacitatea grupărilor de a lansa noi atacuri și să identifice persoanele implicate în administrarea acestor rețele.
