Atacul cibernetic asupra R. Moldova, lansat din străinătate. Lilian Carp: „Atacul a fost făcut din afara R. Moldova. O parte din IP-uri au fost identificate în țări exotice”

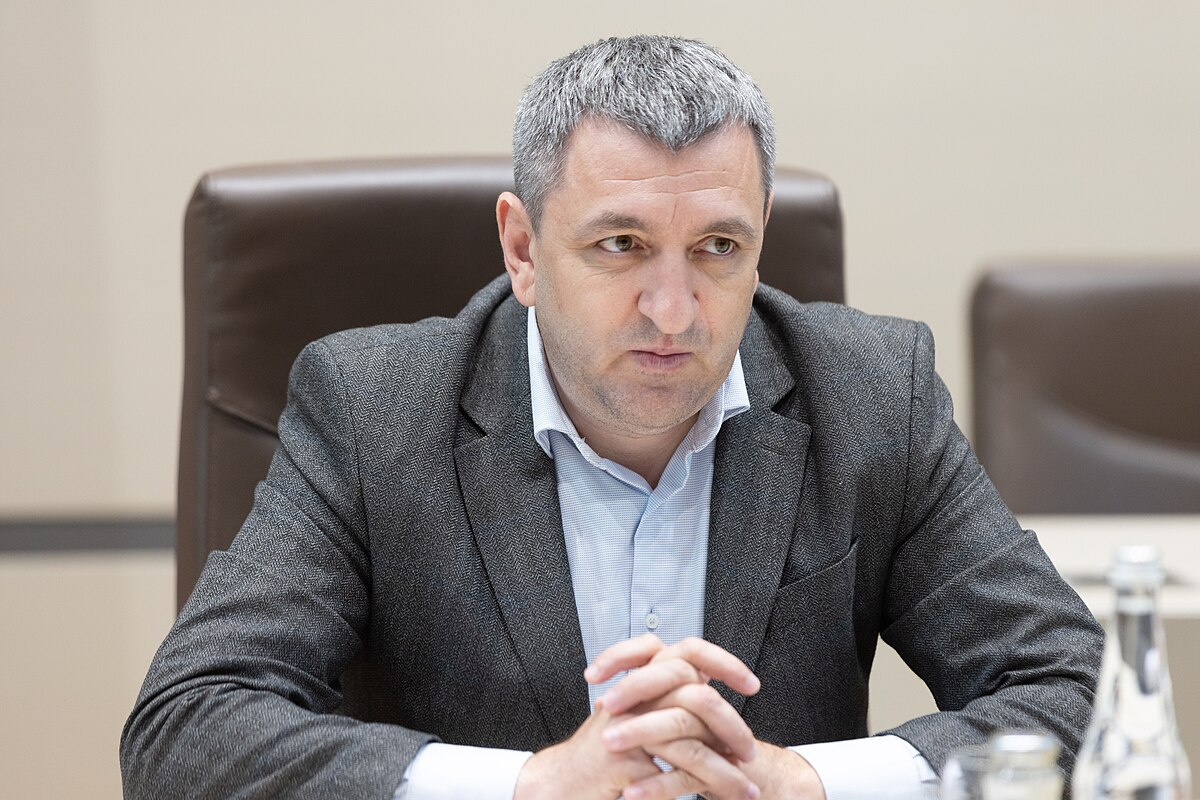
Atacul cibernetic asupra bazelor de date ale serviciilor publice digitale din Republica Moldova ar fi fost lansat din afara țării, prin intermediul unor adrese IP asociate cu șase state, inclusiv din Uniunea Europeană și Oceania. Totodată, în doar patru zile, atacatorii ar fi efectuat aproximativ șase milioane de accesări, deși în mod obișnuit numărul acestora ajunge la 20.000–40.000 pe zi. Informațiile au fost prezentate de președintele Comisiei parlamentare pentru securitate națională, apărare și ordine publică, Lilian Carp, după audierile cu ușile închise din Parlament.
Potrivit deputatului, primele accesări neautorizate au fost înregistrate în perioada 19–23 octombrie. Acesta a precizat că atacatorii au folosit mai multe conturi și adrese IP, prin intermediul cărora ar fi generat inclusiv IDNP-uri false.
„În cazul dat, cînd a avut loc sustragerea, avem într-o perioadă de patru zile peste șase milioane sau în jur de șase milioane de accesări, de pe un anumit număr de conturi și IP-uri, care au generat în sine și propriu-zis IDNP-uri false, prin intermediul cărora au făcut acest atac cibernetic”, a declarat Lilian Carp.
Deputatul a pus sub semnul întrebării modul în care instituțiile responsabile au monitorizat activitatea sistemelor, în condițiile în care volumul accesărilor ar fi depășit de zeci sau chiar sute de ori nivelul obișnuit.
„Rămîne semnul de întrebare despre modalitatea, de ce instituțiile nu au observat procesul de accesare a unui număr imens care depășește cîteva zeci de ori, dacă nu sute, pe parcursul unei zile”, a spus Carp.
Pentru a stabili cum a fost posibilă breșa de securitate și care sunt vulnerabilitățile sistemelor, urmează să fie efectuate două audituri. Unul va fi de ordin tehnic și va urmări identificarea vulnerabilităților, precum și stabilirea numărului exact de persoane ale căror date au fost compromise. Cel de-al doilea va analiza modul în care s-a produs atacul.
Carp s-a arătat nedumerit de faptul că instituțiile responsabile nu ar fi reacționat la timp, deși numărul accesărilor era mult peste nivelul obișnuit.
„Pentru mine rămâne o enigmă de ce instituțiile nu au reacționat, de ce nu și-au pus întrebări. Aceste două audituri vor oferi răspuns”, a declarat Carp.
Președintele Comisiei parlamentare a mai spus că există indicii potrivit cărora atacul ar fi fost lansat din afara Republicii Moldova. Unele dintre adresele IP utilizate ar fi fost identificate în șase state, inclusiv în țări din Uniunea Europeană și Oceania. Totuși, localizarea adreselor IP nu este suficientă pentru a stabili cine se află în spatele atacului.
„În prezent, se cunoaște că atacul cibernetic a fost făcut din afara R. Moldova, dar sunt necesare investigații suplimentare, pentru că o parte din acele IP-uri care au fost făcute, sunt identificate în țări mai exotice. (…) Este necesar de văzut dacă aceste IP-uri au fost cumpărate și de către cine, pentru a ajunge la comandatarul principal care a făcut acest atac cibernetic”, a afirmat Lilian Carp.
Procuratura pentru Combaterea Criminalității Organizate și Cauze Speciale (PCCOCS) a pornit o cauză penală după atacurile cibernetice în urma cărora datele personale a circa 750.000 de persoane au ajuns în mâinile escrocilor. Anunțul a fost făcut de șeful PCCOCS, Victor Furtună, după audierile cu ușile închise din Parlament.
Potrivit șefului pccocs investigațiile sunt la început, iar deocamdată nu pot fi oferite detalii despre atacatori sau instituțiile vizate. Ancheta ar putea dura, inclusiv din cauza necesității cooperării internaționale.
Audierile au fost organizate de Comisia parlamentară pentru securitate națională, apărare și ordine publică și s-au desfășurat cu ușile închise, fără accesul presei. La ședință au fost invitate nouă instituții responsabile de securitatea cibernetică și investigarea infracțiunilor, pentru a oferi explicații despre atac și măsurile întreprinse.
Atacurile cibernetice au vizat bazele de date ale mai multor servicii publice digitale. Potrivit informațiilor prezentate anterior de autorități, au fost extrase neautorizat date asociate cu aproximativ 750.000 de IDNP-uri.
În urma incidentului, directoarea Agenției de Guvernare Electronică și-a dat demisia.
Autoritățile au precizat că informațiile extrase nu permit falsificarea actelor sau contractarea creditelor în numele victimelor și că datele cardurilor bancare nu au fost compromise. Principalul risc identificat este utilizarea informațiilor personale în tentative de escrocherie.
