Maia Sandu: Vasile Tofan va conduce un grup de lucru pentru securitatea cibernetică, după atacul asupra sistemelor statului. Guvernul va avea 30 de zile să prezinte soluții și să estimeze costurile

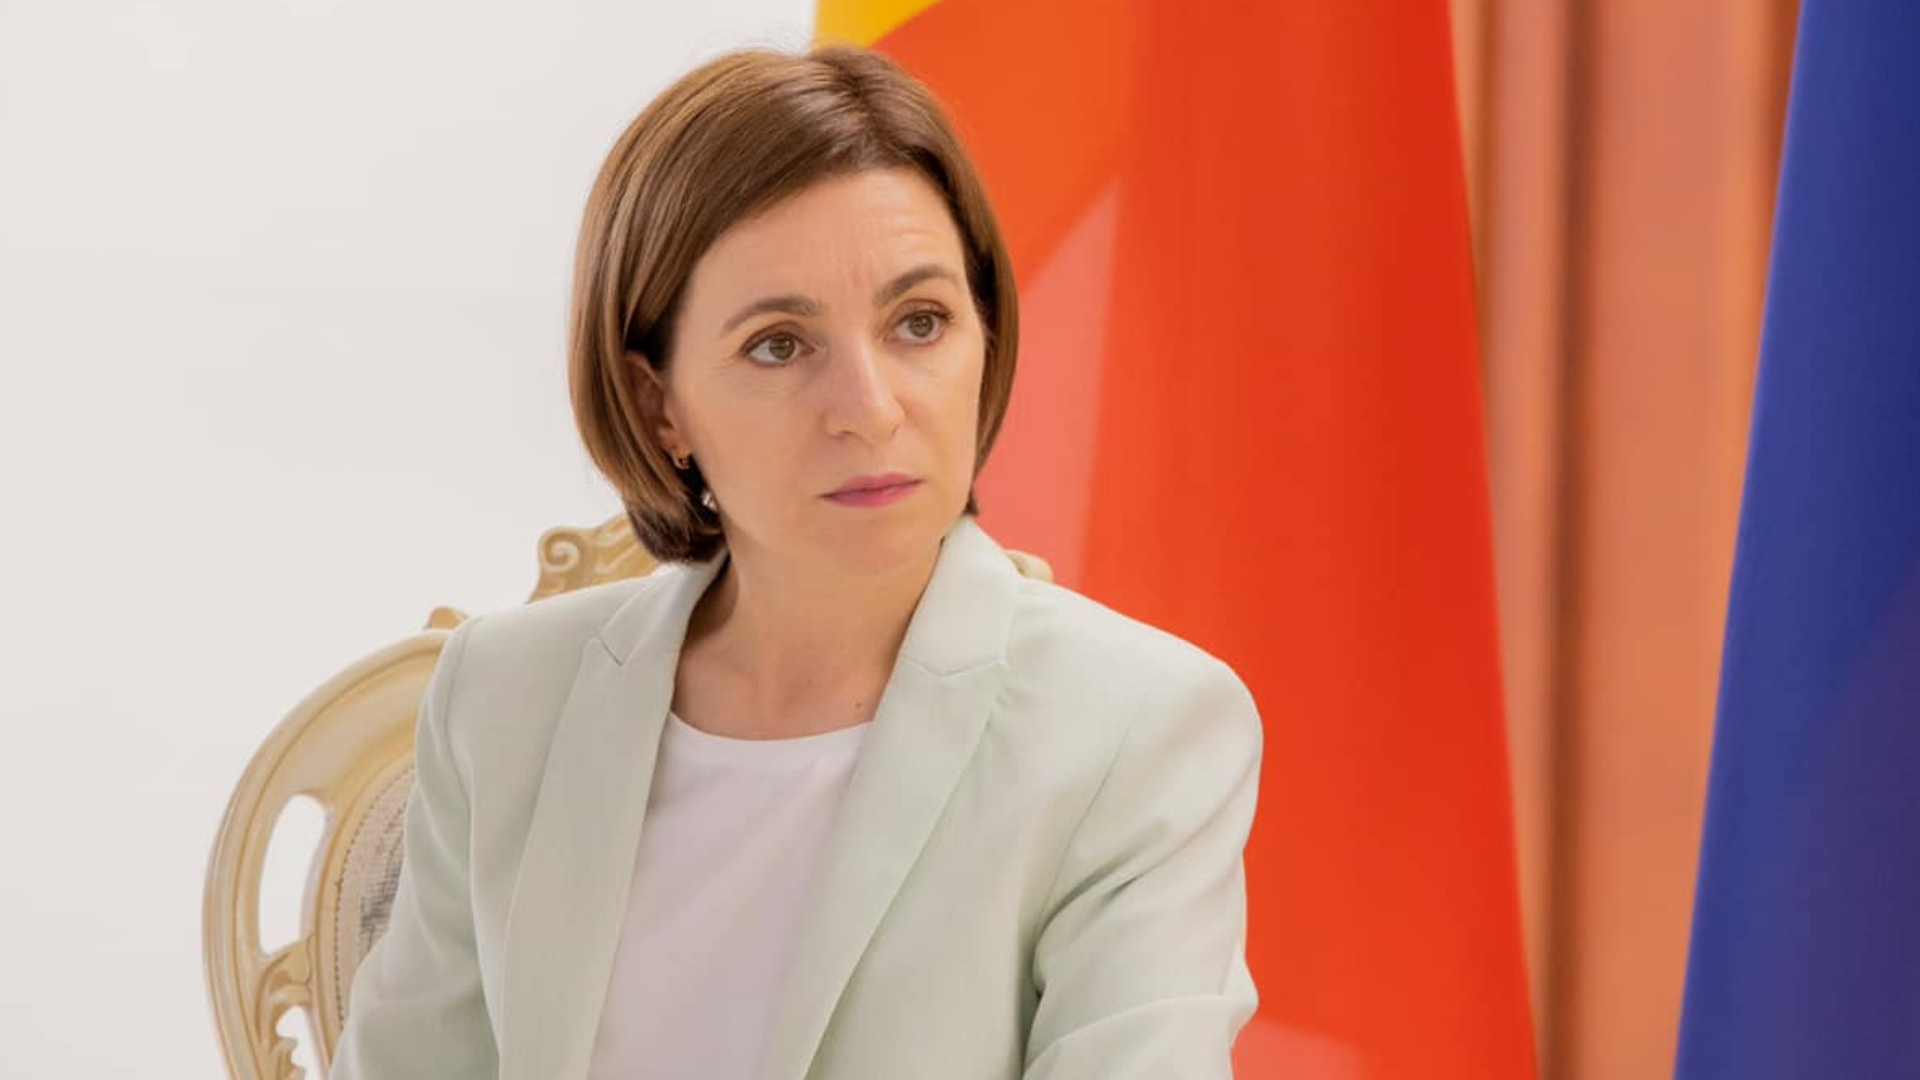
Premierul Vasile Tofan va conduce un grup de lucru responsabil de identificarea soluțiilor pentru remedierea vulnerabilităților din sistemele informatice ale statului, după atacul cibernetic masiv din luna octombrie, în urma căruia au fost accesate datele a aproximativ 450.000 de cetățeni. Guvernul avea la dispoziție 30 de zile pentru a analiza problemele identificate, a propune măsuri de securitate și a estima costurile necesare implementării acestora. Anunțul a fost făcut vineri, 6 noiembrie, de președinta Maia Sandu, după ședința Consiliului Național de Securitate (CNS).
Șefa statului a explicat că investigațiile au scos la iveală probleme serioase în arhitectura sistemelor informatice guvernamentale, dar și deficiențe de coordonare între instituțiile responsabile de securitatea datelor. Potrivit acesteia, o parte dintre sistemele utilizate sunt învechite și necesită modernizare sau înlocuire.
Sandu a declarat că grupul de lucru condus de premier va trebui să identifice soluții nu doar pentru remedierea vulnerabilităților exploatate în atacul din octombrie, ci și pentru prevenirea unor incidente similare pe termen lung.
„Astăzi, la CNS, am discutat multe soluții, soluții pe termen scurt, care să remedieze problema creată recent, dar mai ales soluții pe termen mediu și lung, pentru că este clar că, în epoca inteligenței artificiale, aceste riscuri vor crește. Nu pot să dau în detaliu toate soluțiile pe care le-am discutat, pentru că unele dintre ele trebuie să rămână confidențiale, pentru ca să nu poată fi exploatate de actorii rău-intenționați care comit asemenea atacuri. Dar pot să vă spun că am convenit că se va crea un grup de lucru sub conducerea domnului prim-ministru și că acest grup de lucru, timp de o lună, va propune soluții sistemice pentru problemele care țin de securitatea cibernetică în Republica Moldova. Iar peste trei luni ne vom revedea la Consiliul Național de Securitate pentru a monitoriza progresul din aceste trei luni”, a declarat Maia Sandu.
Întrebată de presă despre resursele financiare necesare pentru remedierea vulnerabilităților și consolidarea securității cibernetice, președinta a precizat că, deocamdată, autoritățile nu dispun de o estimare a costurilor. Aceasta urmează să fie realizată de Guvern în urma analizei care va dura 30 de zile.
Maia Sandu a insistat însă că investițiile suplimentare în protecția sistemelor informatice sunt necesare și justificate, deoarece digitalizarea serviciilor publice permite reducerea cheltuielilor administrative și economisește timpul cetățenilor.
„Așa cum am spus, Guvernul și-a luat timp de 30 de zile ca să analizeze toate elementele pe care le-am discutat și azi la Consiliul Național de Securitate, dar care au fost discutate și în alte ședințe din aceste zile. După ce va face această analiză, va putea să estimeze care sunt costurile. Vreau să vă amintesc că digitalizarea s-a făcut pentru a eficientiza, pentru ca să plătim mai puțini oameni atunci când se livrează anumite servicii publice, pentru ca cetățenii să nu facă drumuri lungi, să poată să beneficieze de aceste servicii la calculator sau la telefon. Deci, chiar dacă va trebui să investim, și cu siguranță va trebui să investim în securitatea cibernetică, oricum se merită, pentru că, în total, țara câștigă și cetățenii, deci statul câștigă de pe urma digitalizării și cetățenii câștigă de pe urma digitalizării. Tehnologiile avansează și noi nu putem să rămânem la nivelul tehnologiilor de acum 15 ani. Noi trebuie să facem actualizări”, a explicat președinta Republicii Moldova.
În cadrul briefingului, Maia Sandu a recunoscut că atacul cibernetic a fost posibil inclusiv din cauza unor deficiențe structurale ale sistemelor guvernamentale. Potrivit acesteia, mecanismele existente verificau aplicațiile care solicitau acces la informații, dar nu verificau suficient identitatea utilizatorilor și dreptul acestora de a accesa datele respective.
Astfel, exploatarea unei singure aplicații a permis atacatorilor să acceseze registrele a cel puțin zece instituții publice. Președinta a atras atenția că infrastructura afectată avea probleme serioase de arhitectură, iar unele sisteme informatice trebuie înlocuite.
„Am vorbit despre soluționarea problemelor de arhitectură, pentru că ceea ce am menționat mai sus denotă că a fost o problemă serioasă de arhitectură a sistemului, deci a fost o eroare. Sistemul este vechi și asta trebuie să spunem. Trebuie să avem și data expirării sistemelor, pentru că ne bucurăm atunci când lansăm un sistem nou, dar uneori instituțiile uită să stabilească termenul de exploatare și data expirării. Deci este nevoie de un sistem nou, un sistem care să rezolve problema de arhitectură pe care a avut-o acest sistem”, a afirmat Maia Sandu.
Pe lângă modernizarea infrastructurii, șefa statului a anunțat că autoritățile au discutat și despre modificarea regulilor de achiziție a produselor și serviciilor informatice. Potrivit acesteia, companiile care dezvoltă sisteme guvernamentale trebuie să aibă obligații mai clare privind protecția datelor la care pot avea acces.
„Am vorbit despre nevoia de a reforma sistemul de achiziții în domeniul tehnologiilor informaționale și aici vorbim despre faptul că e nevoie să securizăm mai mult procesul. Deci avem nevoie de parteneri în care Republica Moldova are încredere și pentru asta trebuie să intervenim inclusiv în legislație și să putem să responsabilizăm furnizorii, cei care creează aceste sisteme, pentru că, implicit, ei au acces și, respectiv, trebuie să poarte și răspundere pentru datele pentru care creează aceste sisteme”, a declarat președinta.
Maia Sandu a mai precizat că autoritățile urmează să îmbunătățească verificarea accesului la date, să testeze securitatea serviciilor digitale și să elimine problemele de coordonare dintre instituții, care au întârziat detectarea și gestionarea atacului din octombrie.
Potrivit informațiilor prezentate în cadrul briefingului, atacul a început în seara zilei de 19 octombrie, iar pe 20 octombrie au fost înregistrate aproximativ un milion de solicitări automate de date, de 30 de ori mai multe decât media obișnuită. Atacatorii au folosit peste 638 de adrese IP pentru a-și ascunde originea. Șefa statului a anunțat că atacul masiv a fost oprit, însă a recunoscut că reacția instituțiilor și comunicarea cu cetățenii au avut deficiențe. Consiliul Național de Securitate urmează să reexamineze peste trei luni progresele înregistrate în implementarea măsurilor de securitate cibernetică.
